DDoS-атака это массовая отправка запросов на сайт или сервис с множества заражённых устройств, из-за которой он перестаёт отвечать обычным пользователям. Данные при этом обычно не крадут, цель в том, чтобы остановить работу. Защищаются заранее: специализированной защитой от DDoS, фильтрацией трафика, планом действий и регулярными обновлениями.
DDoS-атака: что это простыми словами и почему из-за неё сайт вдруг перестаёт открываться? Представьте магазин, в который одновременно ломится тысяча людей, которые ничего не собираются покупать. Настоящие покупатели просто не могут войти. В интернете то же самое: сайт заваливают запросами, и он перестаёт отвечать. Разберём, как работает атака, какие бывают виды, по каким признакам её заметить и как защитить сайт заранее. Опираемся на материалы «Лаборатории Касперского».
Что такое DDoS-атака простыми словами?
DDoS-атака это массовая отправка запросов на сайт или сервис, из-за которой он перестаёт работать. По описанию «Лаборатории Касперского», атака использует то, что у любого сетевого ресурса ограниченная пропускная способность.
Название расшифровывается как Distributed Denial of Service, «распределённый отказ в обслуживании». Слово «распределённый» означает, что запросы идут не с одного компьютера, а с множества устройств сразу. Поэтому заблокировать один адрес и забыть не получится.
Зачем это делают? Цели бывают разные:
- перегрузить сервер и остановить работу сайта;
- вымогать деньги за прекращение атаки;
- навредить конкуренту, например в день распродажи.
Важно понимать: обычная DDoS-атака не взламывает сайт и не крадёт базу клиентов. Она просто не даёт им пользоваться. Но для интернет-магазина или онлайн-сервиса час простоя это потерянные заказы и недовольные клиенты.
DDoS-атака бьёт не по данным, а по доступности. Сайт цел, но открыть его никто не может.
Как работает DDoS-атака и что такое ботнет?
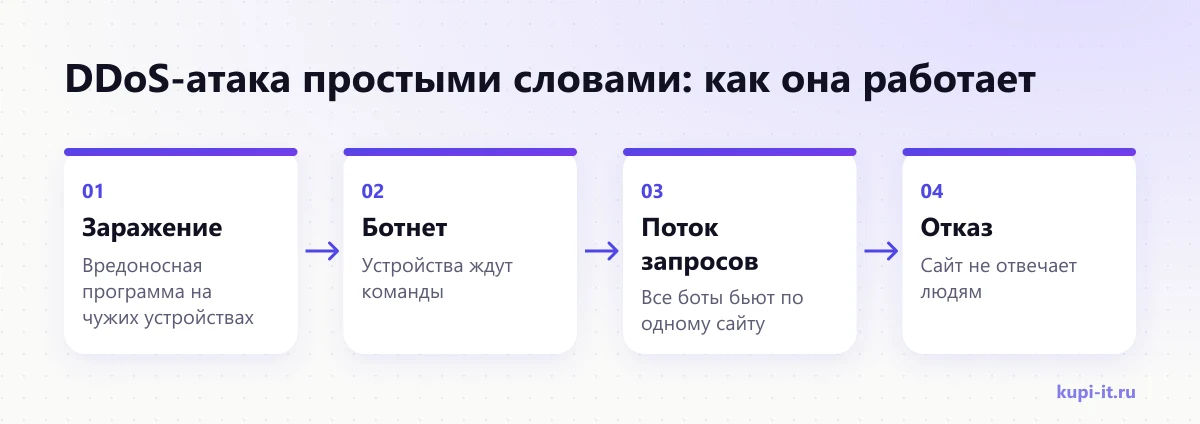
Злоумышленник заражает множество устройств вредоносной программой, объединяет их в сеть, ботнет, и даёт команду одновременно отправлять запросы на выбранный сервер. Сервер не справляется с потоком и перестаёт отвечать.
В ботнет могут попасть компьютеры, серверы и другие устройства, подключённые к интернету. Их владельцы часто даже не знают, что их техника участвует в атаке. Поэтому одна из мер общей безопасности простая: обновлять программы и не запускать подозрительные файлы, чтобы ваше устройство не стало частью чужого ботнета.
Схема атаки по шагам:
- Злоумышленник заражает устройства вредоносной программой.
- Заражённые устройства объединяются в ботнет и ждут команды.
- По команде все боты одновременно отправляют запросы на сайт.
- Сервер тратит ресурсы на обработку мусорного потока.
- Обычные посетители не могут открыть сайт или ждут очень долго.
Ботнет собирают из чужих устройств. Чем лучше люди защищают свои компьютеры, тем труднее злоумышленникам набрать армию.
Какие бывают виды DDoS-атак?
Атаки делят по тому, на какой уровень работы сети они направлены: на само приложение, на сетевые протоколы или на канал связи целиком. От вида атаки зависит, какая защита сработает.
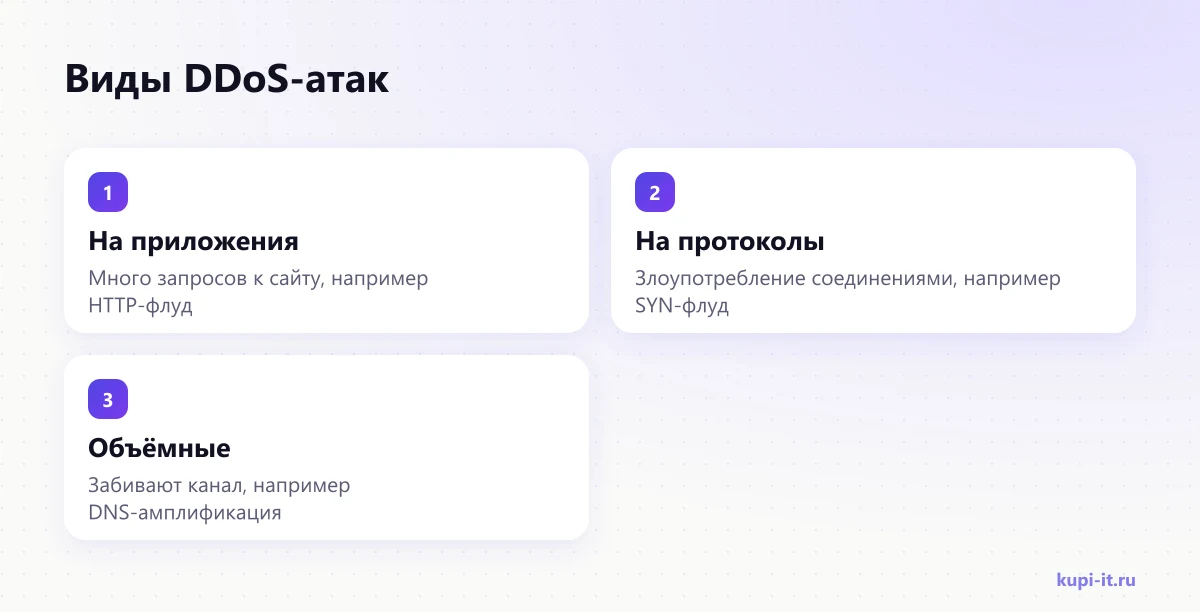
| Вид атаки | На что направлена | Пример из источника |
|---|---|---|
| На уровне приложений (уровень 7) | Истощает ресурсы сервера множеством запросов к сайту | HTTP-флуд |
| На протоколы (уровни 3–4) | Использует особенности установки сетевых соединений | SYN-флуд |
| Объёмные | Забивает всю полосу пропускания огромным объёмом данных | DNS-амплификация |
Сайт получает огромное количество обычных на вид запросов: открыть страницу, выполнить поиск, отправить форму. Каждый запрос требует работы сервера, и в какой-то момент ресурсов не остаётся. Такие атаки труднее всего отличить от наплыва настоящих посетителей.
Атака использует то, как компьютеры договариваются о соединении. Например, при SYN-флуде сервер получает множество запросов на соединение, которые никто не завершает, и держит их открытыми, пока не исчерпает ресурсы.
Цель забить канал связи целиком, чтобы полезный трафик просто не проходил. При DNS-амплификации злоумышленник использует сторонние DNS-серверы, которые усиливают поток и направляют его на жертву.
Нет одной кнопки «защита от DDoS на все случаи». Разные виды атак отсекают разными средствами.
Как понять, что сайт под DDoS-атакой?
Главные признаки: внезапный всплеск трафика, множество однотипных запросов и падение сайта без видимой причины. Атаку легко спутать с обычным сбоем, поэтому важно смотреть на статистику и логи.
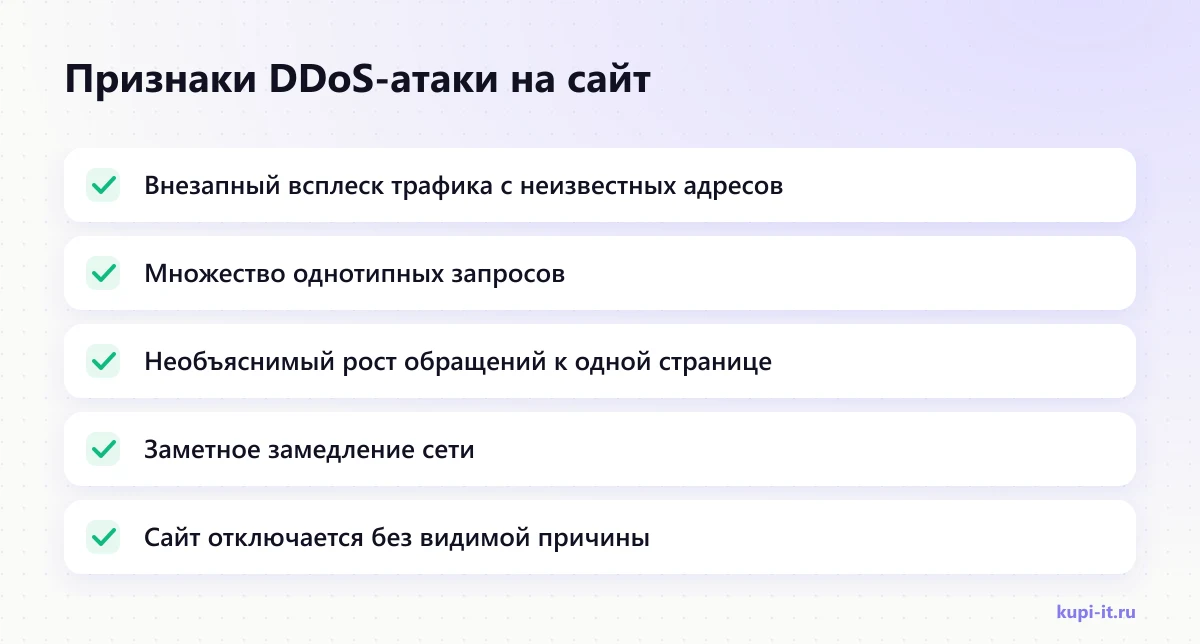
«Лаборатория Касперского» называет такие признаки:
- внезапный всплеск трафика с неизвестных адресов;
- однотипные запросы от множества пользователей, например с одной геолокацией или одной версией браузера;
- необъяснимый рост запросов к одной странице;
- необычная сетевая активность и заметное замедление сети;
- внезапное отключение сайта или сервиса без видимой причины.
Всплеск трафика бывает и по хорошим причинам: рассылка, реклама, упоминание в новостях. Поэтому смотрите не только на объём, но и на то, кто приходит. Настоящие посетители смотрят разные страницы и ведут себя по-разному, боты действуют одинаково.
Без мониторинга атака выглядит как «сайт что-то тормозит». С мониторингом видно, откуда пришла проблема.
Как защитить сайт от DDoS-атаки?
Защита строится заранее: оценка рисков, план действий, своевременные обновления и специализированная защита от DDoS, которая постоянно анализирует трафик и отсеивает вредоносный. Во время атаки помогают фильтрация и ограничение запросов.
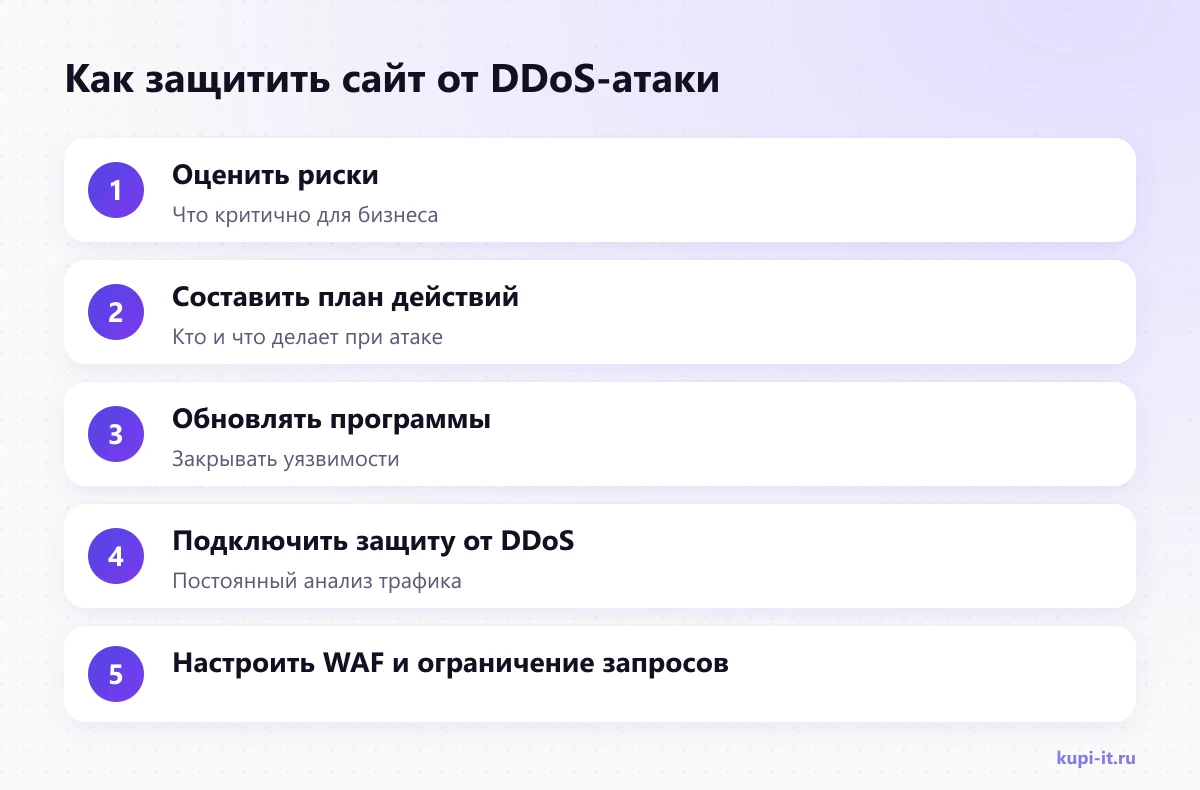
Определите, какие сайты и сервисы критичны для бизнеса и сколько простоя вы можете себе позволить. От этого зависит уровень защиты.
Заранее распишите, кто и что делает при атаке: кто звонит хостингу, кто включает защиту, кто сообщает клиентам. Каждый участник должен знать свою роль.
Своевременно обновляйте программы на сервере и сайте. Так вы закрываете уязвимости, которые злоумышленники могут использовать.
Подключите специализированную защиту, которая постоянно анализирует трафик и отсеивает вредоносные запросы. Уточните у хостинга, что входит в его защиту.
Настройте межсетевой экран для веб-приложений (WAF) и ограничение частоты запросов. Их можно быстро перенастроить под конкретную атаку.
Какие методы используют во время атаки, по описанию «Лаборатории Касперского»:
- Anycast-сети распределяют трафик по нескольким точкам и не дают полностью отключить сервер.
- Ограничение скорости запросов полезно как часть общей стратегии, но одно не спасает.
- WAF, межсетевой экран веб-приложений, фильтрует запросы к сайту по правилам.
- «Чёрная дыра»: провайдер направляет весь трафик жертвы в никуда. Метод останавливает атаку, но блокирует и настоящих посетителей.
Лучшее время думать о защите от DDoS до атаки. Во время атаки остаётся только тушить пожар.
Что делать, если сайт уже атакуют?
Сразу сообщите хостингу или провайдеру, включите защиту от DDoS, если она есть, и сохраните логи сервера. Не пытайтесь в панике менять всё подряд: действуйте по плану.
Порядок действий:
- Убедитесь, что это похоже на атаку, а не на сбой после обновления.
- Сообщите хостингу или провайдеру: у них больше инструментов, чтобы отсечь поток.
- Включите или усильте защиту от DDoS, правила WAF и ограничение запросов.
- Сохраните логи и статистику трафика для разбора.
- Предупредите клиентов, если сайт недоступен долго, и дайте другой способ связи.
- После атаки разберите, что сработало, и обновите план.
Если вам предлагают «прекратить атаку за деньги», это вымогательство. Сохраните переписку и обратитесь в полицию.
Во время атаки спокойствие и заранее записанный план работают лучше любой импровизации.
Как выбрать хостинг с учётом защиты от DDoS?
Перед выбором хостинга или сервера спросите, есть ли защита от DDoS, от каких видов атак она работает и что происходит с сайтом при атаке. Ответы есть в описании услуг или у поддержки.
Что уточнить у провайдера:
- входит ли защита от DDoS в тариф или подключается отдельно;
- защищает ли она только канал или и сам сайт на уровне приложения;
- отключат ли сайт при сильной атаке, чтобы защитить соседей;
- как быстро поддержка отвечает при атаке.
Общие критерии выбора разобраны в статье лучшие хостинги для сайта, а если вы держите проект на своём сервере, прочитайте что такое VPS: на VPS защита и мониторинг во многом ваша забота. О другой частой угрозе, обмане людей, а не серверов, рассказали в статье что такое фишинг.
Хостинг выбирают не только по цене и диску. Вопрос «что будет при атаке» стоит задать заранее.
Когда нужен специалист по защите от DDoS?
Специалист нужен, если от сайта зависят деньги: интернет-магазин, онлайн-запись, личный кабинет клиентов. Он настроит защиту, фильтрацию, мониторинг и поможет составить план действий на случай атаки.
Что обычно делает специалист:
- оценивает, какие сервисы уязвимы и что критично для бизнеса;
- подключает и настраивает защиту от DDoS и WAF;
- настраивает мониторинг, чтобы узнавать об атаке сразу;
- помогает восстановить работу и разобрать инцидент.
На КУПИ IT есть объявления по защите сайта и мониторингу и бэкапам. Цена «от» и сроки указаны в объявлениях, связь с исполнителем напрямую.
Защита от DDoS это не разовая покупка, а настроенная система: фильтры, мониторинг и люди, которые знают, что делать.
Источники
Сведения проверены 23 октября 2026 года.
Частые вопросы
Что такое DDoS-атака простыми словами?
Это когда на сайт одновременно отправляют огромное количество запросов с множества устройств. Сервер не успевает их обрабатывать, и обычные посетители не могут открыть сайт.
Чем DDoS отличается от DoS?
При DoS-атаке запросы идут из одного источника. Буква D в DDoS означает distributed, распределённая: запросы идут сразу с множества устройств, поэтому такую атаку труднее отсечь.
Что такое ботнет?
Это сеть устройств, заражённых вредоносной программой. Злоумышленник отдаёт им команды, и они одновременно отправляют запросы на выбранный сервер. Владельцы устройств часто об этом не знают.
Крадут ли данные при DDoS-атаке?
Сама по себе DDoS-атака направлена на то, чтобы сайт перестал работать, а не на кражу данных. Но пока команда занята атакой, важно не забывать и про другие меры безопасности.
Как понять, что сайт под DDoS-атакой?
Насторожить должны внезапный всплеск трафика, множество одинаковых запросов, необъяснимый рост обращений к одной странице, замедление сети и отключение сайта без видимой причины.
Может ли маленький сайт попасть под DDoS?
Может. Атаку могут заказать конкуренты или вымогатели, а интернет-магазины и любые онлайн-сервисы относятся к частым мишеням. Поэтому базовая защита нужна не только крупным компаниям.
Что делать, если сайт атакуют прямо сейчас?
Сообщите хостингу или провайдеру, подключите или включите защиту от DDoS, ограничьте частоту запросов и настройте фильтрацию. Сохраните логи: они понадобятся для разбора.