Фишинг это вид мошенничества, при котором человека обманом заставляют ввести пароль, данные карты или код на поддельном сайте или сообщить их по телефону. Банк России советует не переходить по ссылкам из подозрительных писем, проверять адрес сайта и не вводить личные и финансовые данные на сомнительных страницах.
Что такое фишинг и почему на него попадаются даже внимательные люди? Фишинг это мошенничество, при котором вас уговаривают самому отдать пароль, данные карты или код из СМС. Мошенники не взламывают систему, они обманывают человека: присылают письмо «от банка», ссылку на копию магазина или звонят от «службы безопасности». Разберём, как работает схема, как распознать фишинговый сайт и что делать, если вы уже ввели данные. Советы опираются на материалы Банка России.
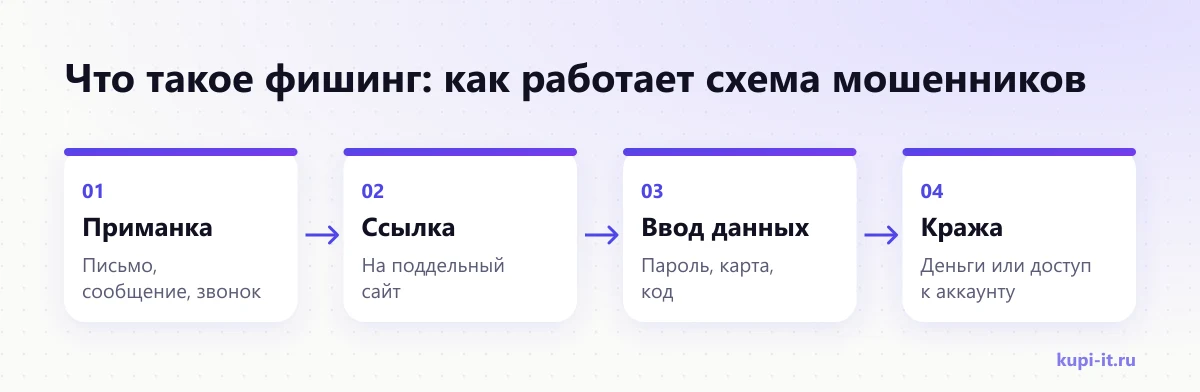
Что такое фишинг простыми словами?
Фишинг это вид мошенничества, цель которого выманить у человека личные или финансовые данные. Название идёт от английского fishing, «рыбалка»: мошенник забрасывает приманку и ждёт, кто клюнет.
Приманка может быть разной: письмо о блокировке аккаунта, сообщение о выигрыше, ссылка на «скидку», звонок о «подозрительной операции». Суть одна: человек переходит на поддельную страницу или сам называет данные, и они уходят к мошенникам.
В фишинге взламывают не компьютер, а доверие. Поэтому лучшая защита это привычка проверять.
Какие бывают виды фишинга?
Фишинг приходит по почте, в мессенджерах, через поддельные сайты и по телефону. Каналы разные, а схема похожая: срочность, знакомый бренд и просьба ввести или назвать данные.
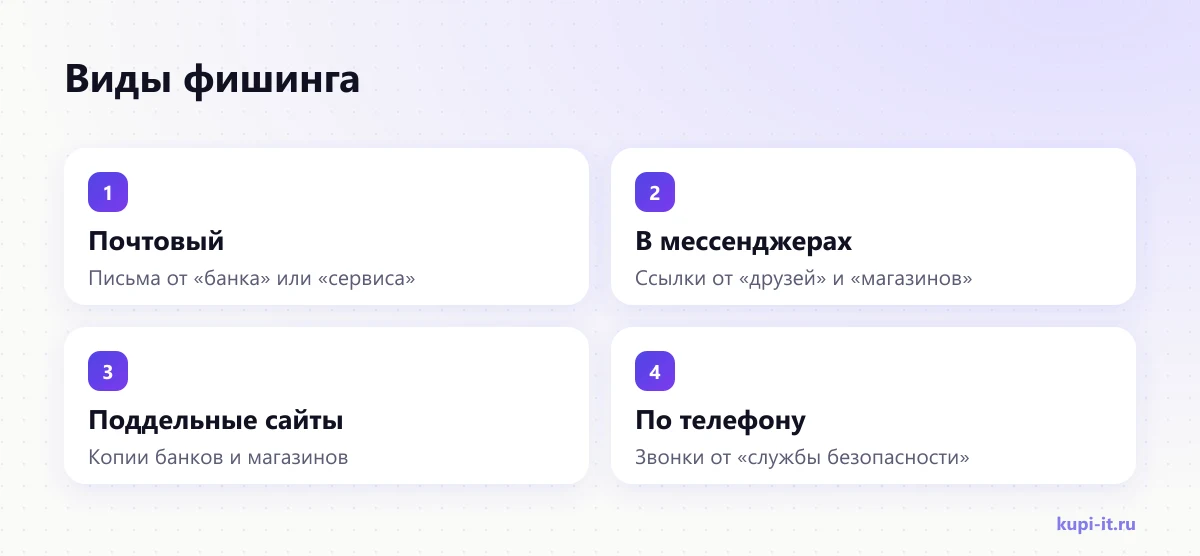
Письмо якобы от банка, маркетплейса или почтового сервиса: «подтвердите данные», «аккаунт будет заблокирован», «вам начислен возврат». Внутри ссылка на поддельный сайт или вложение.
Сообщение от «друга» со взломанного аккаунта с просьбой проголосовать или одолжить денег, ссылка на «розыгрыш» или «выгодную покупку».
Копии банков, магазинов и сервисов с похожим адресом. Их продвигают через рекламу, рассылки и ссылки в соцсетях.
Звонок от «службы безопасности банка» или «оператора связи» с просьбой назвать код из СМС или перевести деньги на «безопасный счёт».
Срочность и страх главные инструменты мошенника. Если вас торопят, остановитесь и проверьте.
Как распознать фишинговый сайт и письмо?
Главный признак: вас просят ввести данные карты, пароль или код по ссылке из неожиданного сообщения. Проверьте адрес сайта, отметку официального сайта в поиске и замок в адресной строке.
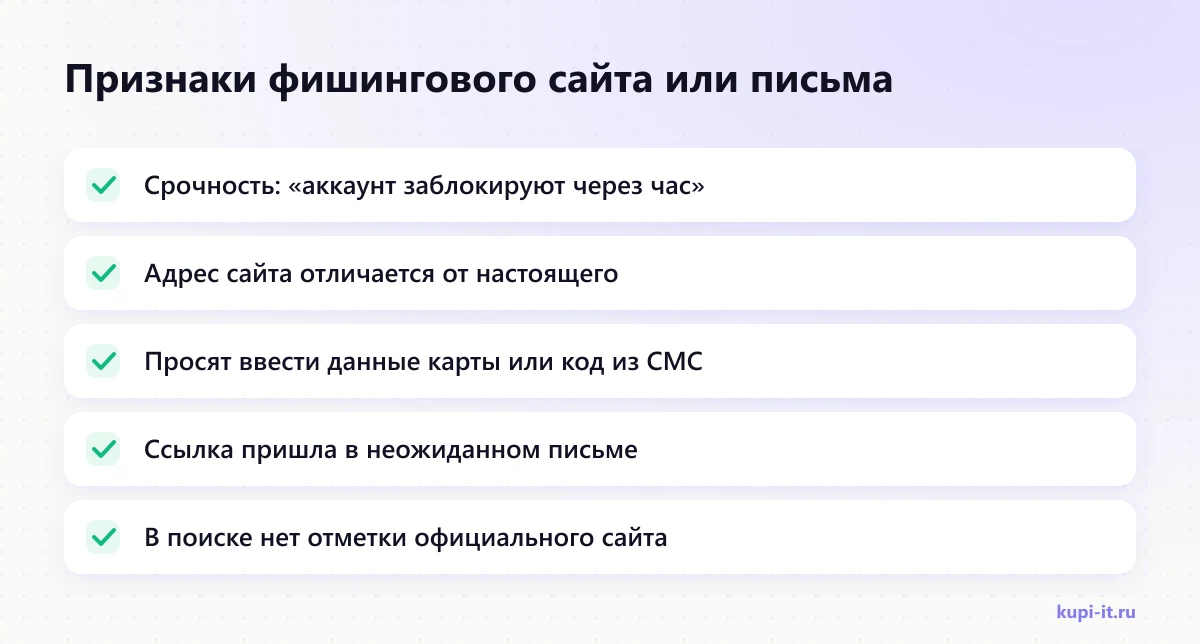
Банк России советует обращать внимание на несколько вещей:
- Адрес сайта. Поддельный адрес может отличаться одной буквой или доменом.
- Отметка в поиске. По информации Банка России, официальные сайты финансовых организаций в поисковой выдаче отмечены цветным кружком с галочкой.
- Замок в адресной строке. Он показывает защищённое соединение. Без замка данные не вводите, но и замок сам по себе не гарантия.
- Ссылки из писем. Не переходите по ссылкам из подозрительных писем и сообщений.
Банк никогда не просит назвать код из СМС. Если просят, это мошенник.
Как защититься от фишинга?
Заходите на сайты банков и сервисов из закладок или по адресу, набранному вручную, не вводите данные на сомнительных страницах и используйте антивирус. Это базовые советы Банка России.
| Что делать | Зачем |
|---|---|
| Открывать сайты из закладок | Не попасть на копию по ссылке |
| Не переходить по ссылкам из подозрительных писем | Главный путь на фишинговый сайт |
| Не хранить данные карт и ПИН-коды на устройствах | Их не украдут вместе с телефоном или вирусом |
| Использовать антивирус | Он блокирует часть вредоносных сайтов и файлов |
| Включить двухфакторную аутентификацию | Один украденный пароль не даст доступ |
| Никому не называть коды из СМС | Код это ваша подпись под операцией |
Двухфакторная защита особенно важна для почты: через неё восстанавливают доступ ко всем остальным аккаунтам. Как её включить, разобрали в статье двухфакторная аутентификация.
Закладка в браузере простая, но надёжная защита: по ней вы всегда попадаете на настоящий сайт.
Что делать, если вы попались на фишинг?
Сразу заблокируйте карту, не позднее следующего дня подайте в банк заявление о несогласии с операцией и обратитесь в полицию. Такой порядок советует Банк России.
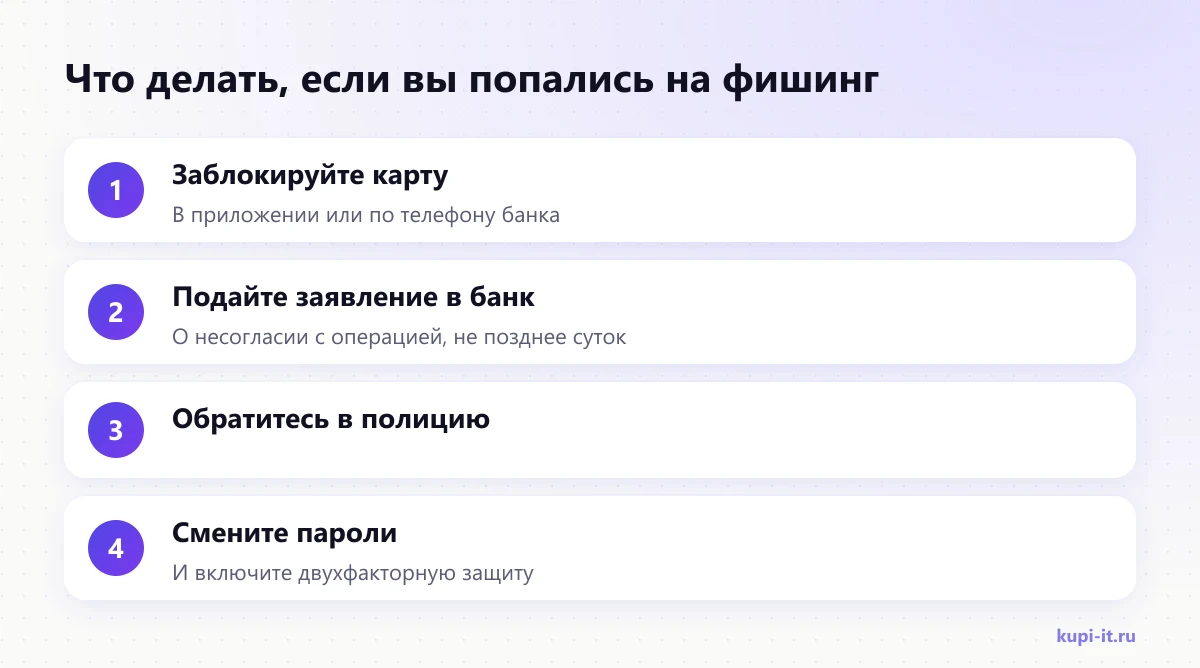
Заблокируйте карту в приложении банка или по номеру телефона, указанному на обратной стороне карты.
Не позднее суток подайте в банк заявление о несогласии с операцией. Чем быстрее, тем лучше.
Обратитесь в полицию с заявлением о мошенничестве. Сохраните письма, сообщения и номера телефонов.
Если вы вводили пароль от почты или другого аккаунта, смените его и включите двухфакторную аутентификацию.
Не удаляйте письма и переписку с мошенниками до обращения в банк и полицию: это доказательства. Запишите время операций, суммы и номера, с которых звонили или писали. Предупредите близких и коллег, если мошенники писали от вашего имени. Если вы установили какую-то программу по просьбе звонившего, отключите телефон или компьютер от интернета и обратитесь к специалисту.
Важно знать: по словам Банка России, если вы сами перевели деньги мошенникам, банк не обязан их возвращать. Поэтому лучше один раз проверить, чем потом доказывать.
Скорость решает. Пока вы раздумываете, мошенник уже выводит деньги.
Как защитить от фишинга компанию?
В компании фишинг опасен вдвойне: одно письмо бухгалтеру или менеджеру может открыть доступ к почте, CRM или банк-клиенту. Защита строится на обучении людей и технических мерах.
Что обычно делают:
- Обучают сотрудников. Объясняют признаки фишинга и правило «сначала проверь, потом нажми».
- Включают двухфакторную защиту на почте и рабочих сервисах.
- Настраивают фильтрацию почты и защиту домена от подделки адреса отправителя.
- Разграничивают доступы. У каждого сотрудника только те права, которые нужны для работы.
- Договариваются о проверке платежей. Новые реквизиты подтверждают звонком по известному номеру, а не по номеру из письма.
На КУПИ IT есть объявления по информационной безопасности: специалисты проведут аудит, настроят защиту почты и обучат сотрудников. Цена «от» и сроки указаны в объявлениях, связь с исполнителем напрямую.
Самое слабое место любой защиты это человек, который торопится. Поэтому обучение работает лучше самого дорогого фильтра.
Источники
Сведения проверены 23 октября 2026 года.
Частые вопросы
Что такое фишинг простыми словами?
Это обман, при котором мошенники выдают себя за банк, магазин, сервис или знакомого, чтобы человек сам ввёл пароль, данные карты или код подтверждения на поддельном сайте или назвал их.
Что такое фишинговый сайт?
Это поддельная копия настоящего сайта: банка, магазина, госуслуг или почты. Он выглядит похоже, но адрес отличается, а всё, что вы введёте, попадает к мошенникам.
Как проверить, что сайт не фишинговый?
Проверьте адрес в строке браузера буква за буквой. Банк России отмечает, что официальные сайты финансовых организаций в поиске помечены цветным кружком с галочкой. Надёжнее всего заходить на сайт из закладок или набирать адрес вручную.
Что делать, если ввёл данные карты на фишинговом сайте?
Сразу заблокируйте карту, затем не позднее следующего дня подайте в банк заявление о несогласии с операцией и обратитесь в полицию. Так советует Банк России.
Вернёт ли банк деньги после фишинга?
Зависит от ситуации. Банк России предупреждает: если вы сами перевели деньги мошенникам, банк не обязан их возвращать. Поэтому важно действовать быстро и сразу сообщить в банк.
Защищает ли замок в адресной строке от фишинга?
Замок означает, что соединение с сайтом зашифровано. Это важная проверка, но не гарантия: мошенники тоже могут подключить шифрование. Смотрите ещё и на сам адрес.
Помогает ли двухфакторная аутентификация от фишинга?
Она усложняет взлом, если украден только пароль. Но если вы сами продиктуете код подтверждения мошеннику, защита не сработает. Коды никому не сообщайте.