Чтобы проверить ссылку на фишинг, не нажимайте на неё сразу: посмотрите реальный адрес, сравните домен с официальным буква за буквой и проверьте ссылку в сервисе вроде VirusTotal. Банк России советует не переходить по ссылкам из подозрительных писем и не вводить данные карты на сомнительных сайтах. Надёжнее всего открыть сайт из закладок.
Как проверить ссылку на фишинг, если пришло письмо «от банка», сообщение «от маркетплейса» или ссылка от знакомого с просьбой проголосовать? Проверить ссылку можно за минуту, не переходя по ней: посмотреть настоящий адрес, сравнить домен с официальным и прогнать адрес через сервис проверки. Разберём, на что смотреть, какие инструменты помогут и что делать, если вы уже нажали. Что такое фишинг в целом, рассказали в статье что такое фишинг, а здесь речь только о проверке ссылок.
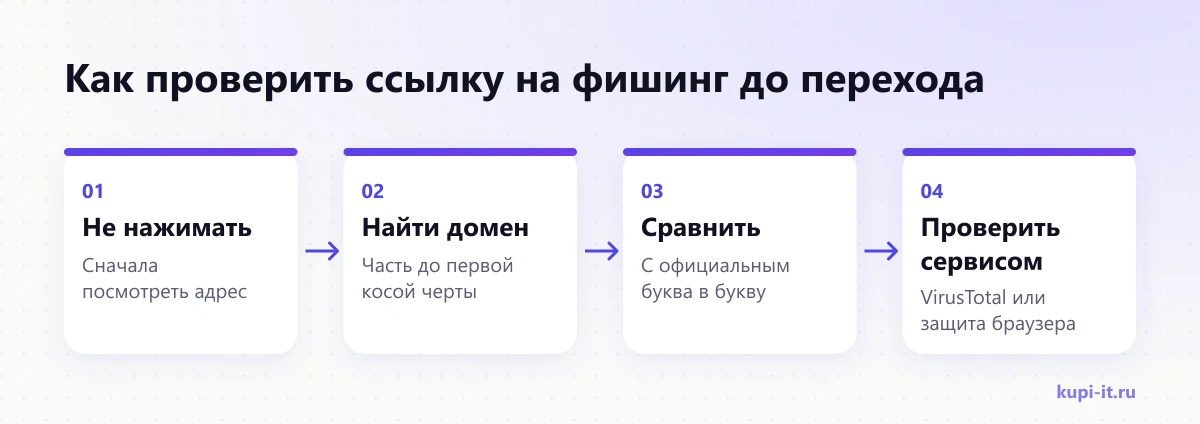
Как проверить ссылку на фишинг, не переходя по ней?
Узнайте настоящий адрес ссылки без перехода: на компьютере наведите на неё курсор, на телефоне нажмите и удерживайте. Затем прочитайте домен и сравните его с официальным.
Текст ссылки и адрес, куда она ведёт, могут не совпадать. В письме написан адрес банка, а ведёт ссылка совсем в другое место. Поэтому смотрите не на синий текст, а на сам адрес.
Наведите курсор на ссылку и не нажимайте. Адрес появится внизу окна браузера или во всплывающей подсказке почтовой программы. Можно также нажать правой кнопкой и выбрать «Копировать адрес ссылки», а потом вставить его в блокнот.
Нажмите на ссылку и удерживайте палец. Появится меню с адресом и пунктами «Копировать», «Открыть». Выберите «Копировать», а не «Открыть», и рассмотрите адрес спокойно.
Если ссылка пришла от знакомого с необычной просьбой, сначала свяжитесь с ним другим способом, например позвоните. Аккаунты друзей тоже взламывают и рассылают с них фишинг.
Ссылку проверяют до нажатия. После нажатия вы уже проверяете не ссылку, а последствия.
На что смотреть в адресе ссылки?
Главное в адресе это домен: часть между «://» и первой косой чертой. Мошенники подделывают его заменой букв, добавлением слов или использованием чужого домена с похожим поддоменом.
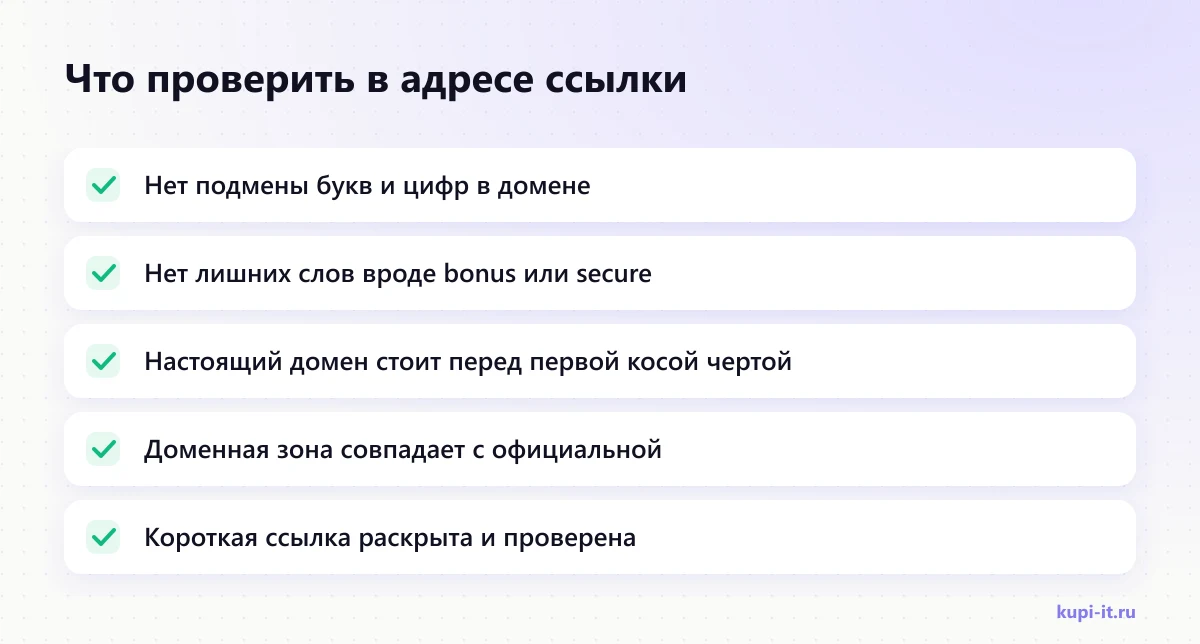
Домен читают справа налево от первой косой черты: последняя часть перед ней и есть настоящий хозяин сайта. Разберём на условных примерах, как выглядят уловки:
| Приём мошенников | Условный пример | Как распознать |
|---|---|---|
| Подмена буквы | examp1e.ru вместо example.ru | Цифра 1 вместо буквы l |
| Лишнее слово | example-bonus.ru | Официальный сайт не добавляет к домену слова |
| Чужой домен с поддоменом | example.ru.secure-login.site | Настоящий домен здесь secure-login.site |
| Другая доменная зона | example.com вместо example.ru | Зона не совпадает с официальной |
| Короткая ссылка | сервис сокращения ссылок | Настоящий адрес скрыт, проверяйте особо |
Адреса в таблице выдуманы для примера и не ведут на реальные сайты. Смысл один: официальный адрес нужно знать заранее, тогда подмену видно сразу.
Замок в адресной строке Банк России называет ориентиром безопасного соединения: без него данные вводить нельзя. Но замок говорит только о том, что соединение зашифровано, а не о том, что сайт настоящий.
Сравнивайте домен буква за буквой. Одна лишняя буква отделяет настоящий сайт от копии.
Какие сервисы помогут проверить ссылку на фишинг?
Для проверки ссылки подойдёт VirusTotal: он сверяет адрес с базами многих антивирусных компаний. Также помогает защита в самом браузере, например Безопасный просмотр в Chrome.
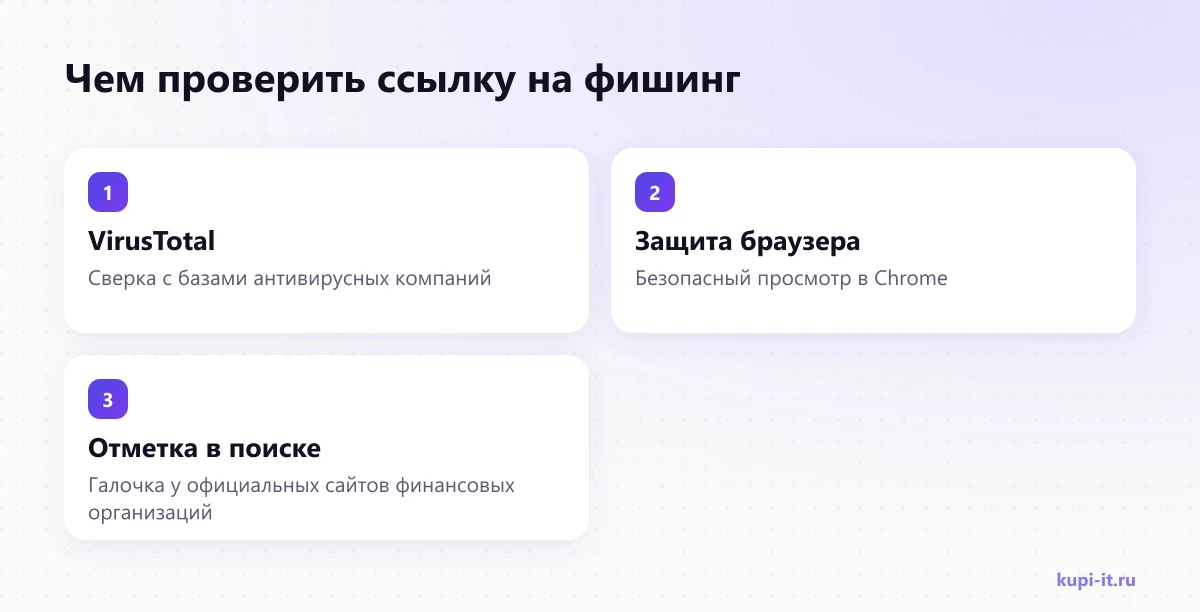
Как они работают по документации:
- VirusTotal. По описанию сервиса, при проверке сайта он обращается к базам, которыми с ним делятся компании-участники, а сканеры часто различают вредоносные, фишинговые и подозрительные сайты. Когда участник вносит адрес в чёрный список, это сразу отражается в результатах.
- Безопасный просмотр Google. Это сервис, который проверяет адреса по регулярно обновляемым спискам опасных ресурсов, в том числе фишинговых и обманных сайтов.
- Отметка в поиске. По данным Банка России, официальные сайты финансовых организаций в поиске Яндекса и Mail.ru помечены цветным кружком с галочкой.
У сервисов проверки есть ограничения, о которых важно помнить:
- Новые сайты могут ещё не попасть в базы. «Чисто» не значит «безопасно».
- Бывают ложные срабатывания. VirusTotal сам отмечает, что сканеры иногда помечают безобидные ресурсы как вредоносные.
- Отчёты публичны. По документации VirusTotal, отчёты о проверке доступны его сообществу. Не вставляйте ссылки, в которых есть ваш номер заказа, токен или личные данные.
Сервис проверки это второе мнение. Первое мнение всегда ваше: ждали ли вы это сообщение и просят ли у вас данные.
Как включить защиту от фишинга в браузере?
В Chrome откройте меню с тремя точками, затем «Настройки», «Конфиденциальность и безопасность», «Безопасность» и выберите уровень Безопасного просмотра. Стандартная защита включена по умолчанию, улучшенная защищает и от новых угроз.
Нажмите на значок с тремя точками в правом верхнем углу Chrome и выберите «Настройки».
Слева откройте «Конфиденциальность и безопасность», затем «Безопасность».
В разделе «Безопасный просмотр» выберите стандартную или улучшенную защиту. Отключать защиту Google не рекомендует.
Что важно знать о режимах по справке Google:
- Стандартная защита используется по умолчанию и ограждает от известных угроз.
- Улучшенная защита ограждает и от новых потенциальных угроз. В этом режиме Chrome отправляет в Google адреса сайтов и образцы содержимого страниц для проверки.
- Без защиты Chrome не проверяет сайты, файлы и расширения.
Предупреждение браузера не блокирует сайт насовсем: Chrome не запрещает открыть опасную страницу. Если вы видите красное предупреждение, закройте вкладку и не нажимайте «Всё равно перейти».
Защита браузера работает тихо, пока вы с ней не спорите. Не нажимайте «перейти всё равно» на красном экране.
Как быстро проверить подозрительное сообщение со ссылкой?
Задайте себе пять вопросов: ждали ли вы это сообщение, торопят ли вас, совпадает ли адрес с официальным, просят ли данные карты или код и откуда пришла ссылка. Если хоть один ответ тревожный, не переходите.
Самый надёжный способ обойтись без проверки: не переходить по ссылке вообще. Если пишут «от банка», откройте приложение банка или сайт из закладок и посмотрите, есть ли там такое уведомление. Банк России советует не переходить по ссылкам из подозрительных писем, например с предложением пройти опрос или получить выплату.
Лучшая проверка ссылки это закладка в браузере. По ней вы всегда попадёте на настоящий сайт.
Что делать, если вы уже перешли по фишинговой ссылке?
Если вы ничего не вводили и не скачивали, просто закройте страницу. Если ввели пароль, смените его и включите двухфакторную защиту. Если ввели данные карты, сразу заблокируйте карту и в течение суток подайте в банк заявление о несогласии с операцией.
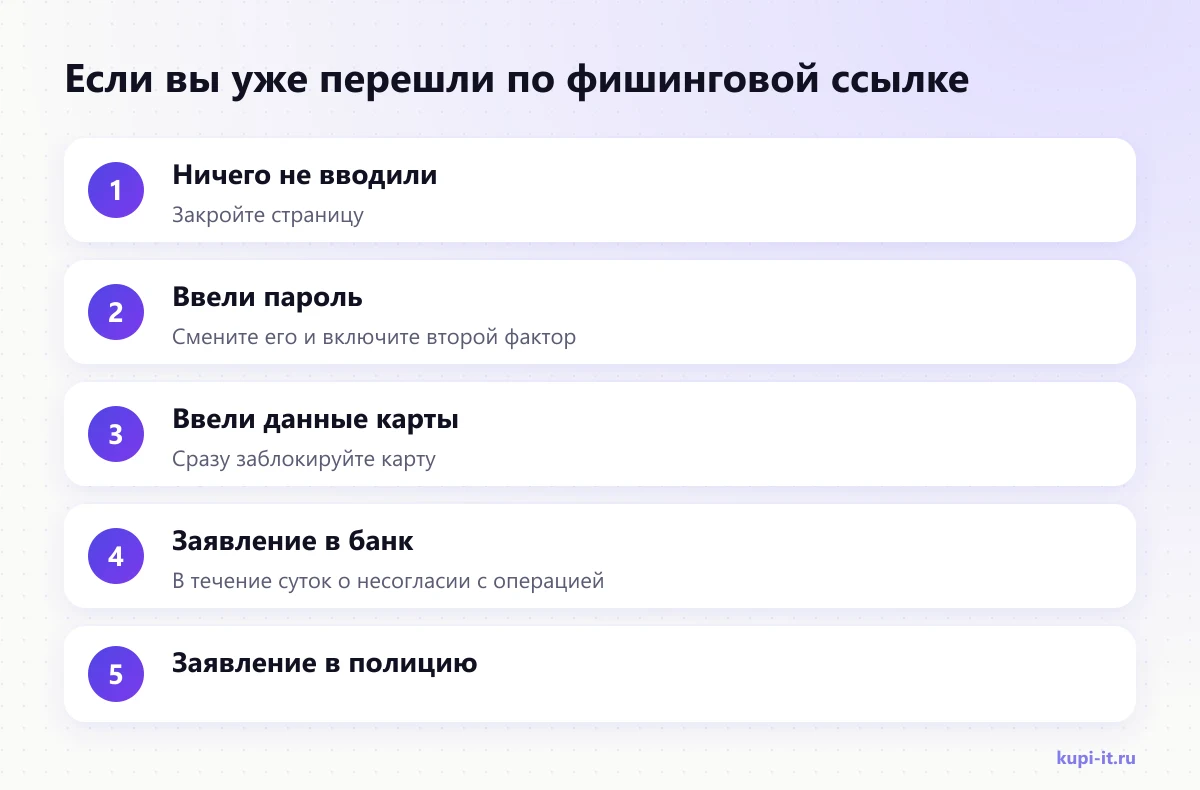
Порядок действий, если ввели данные карты, по советам Банка России:
- Сразу заблокируйте карту через приложение, личный кабинет или по номеру контакт-центра на обратной стороне карты.
- В течение суток после сообщения о списании подайте в банке заявление о несогласии с операцией.
- Подайте заявление о хищении в полицию.
Банк России предупреждает: если вы сами перевели деньги мошенникам или передали им банковские данные, банк не обязан возвращать сумму. Поэтому скорость здесь решает.
Если вы ввели пароль от почты или соцсети, смените его сразу и включите второй фактор. Как это сделать, рассказали в статье двухфакторная аутентификация. Если вы скачали и запустили файл со страницы, отключите устройство от интернета и проверьте его антивирусом.
Перешли по ссылке, но ничего не ввели: закройте вкладку. Ввели данные: действуйте сразу, а не завтра.
Как защитить от фишинговых ссылок сотрудников компании?
В компании одна фишинговая ссылка может открыть доступ к почте, CRM или банк-клиенту. Помогают обучение сотрудников, защита в браузерах и почте, двухфакторная аутентификация и правило проверять новые платёжные реквизиты звонком.
Что обычно настраивают:
- единый уровень Безопасного просмотра или другой защиты в браузерах сотрудников;
- фильтрацию входящей почты и защиту домена компании от подделки адреса отправителя;
- двухфакторную аутентификацию в почте и рабочих сервисах;
- понятный порядок: кому сообщить о подозрительном письме.
На КУПИ IT есть объявления по аудиту безопасности и восстановлению после взлома. Цена «от» и сроки указаны в объявлениях, связь с исполнителем напрямую.
Сотрудник, который не боится сказать «я нажал на странную ссылку», спасает компанию быстрее любого фильтра.
Источники
- Банк России: как защититься от мошенников
- Справка Google Chrome: Безопасный просмотр
- Google Safe Browsing: описание сервиса
- VirusTotal: как работает сервис
Сведения проверены 23 октября 2026 года.
Частые вопросы
Как проверить ссылку на фишинг онлайн?
Скопируйте ссылку, не открывая её, и вставьте в сервис проверки, например VirusTotal. Он сверяет адрес с базами многих антивирусных компаний. Учтите, что отчёты VirusTotal видны его сообществу, поэтому не проверяйте так ссылки с личными данными.
Можно ли проверить ссылку, не переходя по ней?
Да. На компьютере наведите курсор на ссылку и посмотрите адрес в углу браузера или почтовой программы. На телефоне нажмите на ссылку и удерживайте палец, чтобы увидеть адрес без перехода.
Если сервис проверки не нашёл угроз, ссылка безопасна?
Не обязательно. Новый фишинговый сайт может ещё не попасть в базы. Результат проверки это дополнительный сигнал, а не гарантия. Главное правило: не вводить пароли и данные карты по ссылке из неожиданного сообщения.
Защищает ли браузер от фишинговых ссылок?
Частично. В Chrome есть Безопасный просмотр: он предупреждает об опасных сайтах и фишинге. Стандартная защита включена по умолчанию, но предупреждение не запрещает открыть сайт, решение остаётся за вами.
Что делать, если перешёл по фишинговой ссылке?
Если ничего не вводили и не скачивали, закройте страницу. Если ввели пароль, смените его. Если ввели данные карты, Банк России советует сразу заблокировать карту и в течение суток подать в банк заявление о несогласии с операцией.
Опасна ли короткая ссылка?
Короткая ссылка скрывает настоящий адрес, поэтому её удобно использовать мошенникам. Это не значит, что каждая короткая ссылка фишинговая, но проверять её нужно особенно внимательно.